Domain private-single.de kaufen?
Wir ziehen mit dem Projekt
private-single.de um.
Sind Sie am Kauf der Domain
private-single.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain private-single.de kaufen?
Warum unterstützen alle, die Fast Fashion kaufen und Fridays for Future etc. unterstützen?
Nicht alle, die Fast Fashion kaufen, unterstützen automatisch Fridays for Future oder umgekehrt. Es gibt Menschen, die sich für Nachhaltigkeit und Umweltschutz engagieren, aber dennoch gelegentlich Fast Fashion kaufen. Es gibt jedoch auch Menschen, die sich bewusst gegen Fast Fashion entscheiden und Fridays for Future unterstützen, um auf die negativen Auswirkungen der Modeindustrie aufmerksam zu machen. Die Gründe für individuelle Entscheidungen können vielfältig sein und hängen von persönlichen Werten, Prioritäten und Umständen ab. **
Wie kann man den Server für Single Sign-On (SSO) wechseln?
Um den Server für Single Sign-On (SSO) zu wechseln, müssen Sie zunächst den neuen SSO-Server einrichten und konfigurieren. Anschließend müssen Sie die SSO-Einstellungen in den betroffenen Anwendungen oder Systemen aktualisieren, um den neuen Server zu verwenden. Es kann auch erforderlich sein, Benutzerkonten oder Berechtigungen auf den neuen Server zu migrieren, um einen reibungslosen Übergang zu gewährleisten. **
Ähnliche Suchbegriffe für Virtual Try-On for Fashion Items
Top-Angebote
Produkte zum Begriff Virtual Try-On for Fashion Items:
-
Red Hat Enterprise Linux Server, Security Select Add-On, Single (Physical or Virtual Nodes)Red Hat Enterprise Linux Server, Security Select Add-On – erweiterte Sicherheitsabdeckung für RHEL Server-Umgebungen Eine professionelle Red Hat Add-On-Subskription für Unternehmen, die zusätzliche Sicherheitsanforderungen, Audit-Vorgaben und CVE-bezogene Prozesse in Red Hat Enterprise Linux Server-Umgebungen strukturierter abdecken möchten. Red Hat Enterprise Linux Server, Security Select Add-On, Single (Physical or Virtual Nodes) ist eine professionelle Red Hat Add-On-Subskription für Unternehmen, die ihre Red Hat Enterprise Linux Server-Umgebungen um eine zusätzliche sicherheitsorientierte Abdeckung erweitern möchten. Die Lösung richtet sich an Organisationen, die neben regulären Sicherheitsprozessen zusätzliche Anforderungen rund um Schwachstellenmanagement, Compliance, Audits und CVE-bezogene Nachweise berücksichtigen müssen. Sie eignet sich besonders für IT-Umgebungen, in denen Sicherheitsbewertungen, regulatorische Vorgaben oder interne Richtlinien eine besonders genaue Betrachtung von Sicherheitsupdates und Schwachstellen erfordern. Wenn Sie diese Lösung über unsere Plattform kaufen , erhalten Sie eine offizielle Red Hat Add-On-Subskription beziehungsweise einen passenden Red Hat Subskriptionsumfang für den vorgesehenen Einsatzbereich. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Red Hat Lösungen für Linux, Security, OpenShift, Automatisierung oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Die Lösung eignet sich für IT-Abteilungen, Security-Teams, Compliance-Verantwortliche, Systemadministratoren und Organisationen, die Red Hat Enterprise Linux Server in sicherheitskritischen oder stark regulierten Umgebungen betreiben. In vielen Unternehmen reicht es nicht aus, Betriebssysteme nur allgemein aktuell zu halten. Zusätzlich müssen Sicherheitslücken bewertet, Maßnahmen dokumentiert, Audit-Anforderungen erfüllt und interne Vorgaben nachvollziehbar umgesetzt werden. Das Security Select Add-On unterstützt dabei, solche Anforderungen strukturierter in vorhandene Betriebs- und Sicherheitsprozesse einzubinden. Zusätzliche Sicherheitsabdeckung für RHEL Server Das Red Hat Enterprise Linux Server Security Select Add-On erweitert den sicherheitsorientierten Rahmen für entsprechend berechtigte Red Hat Enterprise Linux Server-Umgebungen. Unternehmen erhalten damit eine zusätzliche Grundlage, um bestimmte Schwachstellen- und Sicherheitsanforderungen gezielter zu berücksichtigen und in bestehende Patch-, Compliance- und Risikomanagementprozesse einzubinden. Gerade in regulierten Branchen, auditpflichtigen Organisationen oder sicherheitsbewussten IT-Umgebungen ist eine klare Vorgehensweise beim Umgang mit CVEs wichtig. Das Add-On unterstützt Unternehmen dabei, Sicherheitsanforderungen transparenter zu bewerten, interne Nachweise besser vorzubereiten und den weiteren Betrieb von RHEL Server-Umgebungen strukturierter zu planen. Für Compliance, Audits und CVE-bezogene Anforderungen Red Hat Enterprise Linux Server, Security Select Add-On passt zu Unternehmen, die zusätzliche Sicherheitsanforderungen nicht ad hoc, sondern im Rahmen einer klaren Red Hat Subskriptionsgrundlage abbilden möchten. Die Lösung unterstützt typische Szenarien rund um Schwachstellenmanagement, Compliance-nahe IT-Prozesse, Sicherheitsbewertungen, interne Kontrollen, Audit-Vorbereitung und die strukturierte Dokumentation sicherheitsrelevanter Maßnahmen. Der konkrete Einsatz sollte anhand der vorhandenen Red Hat Enterprise Linux Server-Umgebung, der bestehenden Subskriptionsbasis, der eingesetzten Lifecycle-Add-Ons, der Sicherheitsanforderungen und der jeweiligen Red Hat Bedingungen bewertet werden. Besonders bei produktiven und regulierten Serverumgebungen ist es sinnvoll, Patch-Strategie, CVE-Bewertung, Supportbedarf, Compliance-Vorgaben und langfristige Plattformplanung gemeinsam zu betrachten. So lässt sich das Add-On sauber in IT-, Sicherheits-, Einkaufs- und Budgetprozesse einordnen. Geeignet für sicherheitskritische Enterprise-Linux-Umgebungen In professionellen Unternehmensarchitekturen sind Linux-Server häufig ein zentraler Bestandteil geschäftskritischer Anwendungen, Plattformdienste und Infrastrukturprozesse. Das Red Hat Enterprise Linux Server Security Select Add-On bietet eine strukturierte Grundlage, um zusätzliche Sicherheitsanforderungen besser mit vorhandenen Betriebs-, Compliance- und Supportprozessen zu verbinden. Die Lösung eignet sich besonders für Organisationen, die Red Hat Enterprise Linux Server in sensiblen, regulierten oder auditnahen Bereichen einsetzen. Anforderungen rund um Schwachstellenmanagement, Patch-Planung, Nachweispflichten, Risikobewertung und langfristige Sicherheitsstrategie lassen sich dadurch gezielter in bestehende Unternehmensprozesse integrieren. Subskriptionsumfang: Single Physical or Virtual Node Der Umfang Single (Physical or Virtual Nodes) beschreibt d...127,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann ich das Single Sign-On (SSO) flüssiger laufen lassen?
Um das Single Sign-On (SSO) flüssiger laufen zu lassen, kannst du folgende Maßnahmen ergreifen: 1. Optimiere die Netzwerk- und Serverinfrastruktur, um eine schnelle und zuverlässige Verbindung zwischen den verschiedenen SSO-Komponenten sicherzustellen. 2. Implementiere Caching-Mechanismen, um häufig verwendete SSO-Anfragen zu speichern und so die Antwortzeiten zu verkürzen. 3. Überwache und analysiere regelmäßig die Leistung des SSO-Systems, um Engpässe oder Flaschenhälse zu identifizieren und entsprechende Optimierungen vorzunehmen. **
-
Wie kann man ernsthaft eine Beziehung mit Single-Blondinen kennenlernen?
Um ernsthaft eine Beziehung mit Single-Blondinen kennenzulernen, ist es wichtig, aktiv zu sein und verschiedene Möglichkeiten auszuschöpfen. Das kann bedeuten, sich in sozialen Kreisen zu bewegen, in denen man Single-Blondinen treffen kann, oder Online-Dating-Plattformen zu nutzen, um potenzielle Partnerinnen zu finden. Es ist auch wichtig, offen und ehrlich zu sein, um eine authentische Verbindung aufzubauen. **
-
Was sind die Vorteile von Single Sign-On für Unternehmen und Benutzer?
Für Unternehmen ermöglicht Single Sign-On eine verbesserte Sicherheit durch zentrale Authentifizierung und Zugriffskontrolle. Benutzer profitieren von einem vereinfachten Anmeldeprozess und einem nahtlosen Zugriff auf verschiedene Anwendungen ohne ständiges erneutes Einloggen. Zudem reduziert Single Sign-On die Passwortverwaltung und erhöht die Produktivität der Benutzer. **
-
Was sind die Vorteile von Single Sign-On für die digitale Identitätsverwaltung?
Single Sign-On ermöglicht es Benutzern, sich mit nur einem Satz von Anmeldeinformationen bei mehreren Anwendungen anzumelden, was die Benutzerfreundlichkeit verbessert. Es reduziert auch das Risiko von Passwortdiebstahl und vereinfacht das Identitätsmanagement für Unternehmen. Darüber hinaus erhöht es die Sicherheit, da Benutzer weniger Passwörter verwalten müssen und die Wahrscheinlichkeit von Schwachstellen durch unsichere Passwörter verringert wird. **
Was sind die Vorteile von Single Sign-On für Benutzer und Unternehmen?
Die Vorteile von Single Sign-On für Benutzer sind eine verbesserte Benutzererfahrung durch weniger Passwörter, erhöhte Sicherheit durch zentrales Identitätsmanagement und Zeitersparnis beim Anmelden. Für Unternehmen bedeutet Single Sign-On eine einfachere Verwaltung von Benutzerkonten, niedrigere Supportkosten und eine erhöhte Sicherheit durch einheitliche Zugriffskontrollen. Insgesamt führt Single Sign-On zu einer effizienteren und sichereren Authentifizierung für Benutzer und Unternehmen. **
Single oder Beziehung?
Die Entscheidung zwischen Singlesein oder einer Beziehung hängt von den individuellen Bedürfnissen und Vorlieben ab. Einige Menschen bevorzugen die Freiheit und Unabhängigkeit des Singlelebens, während andere die Nähe und Unterstützung einer Partnerschaft schätzen. Letztendlich sollte man das wählen, was einem persönlich am besten entspricht und glücklich macht. **
Top-Angebote
Produkte zum Begriff Virtual Try-On for Fashion Items:
-
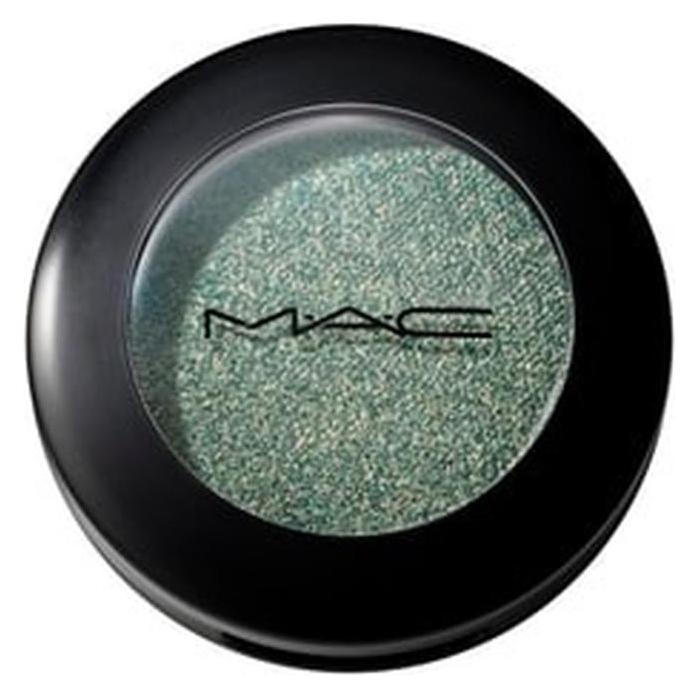
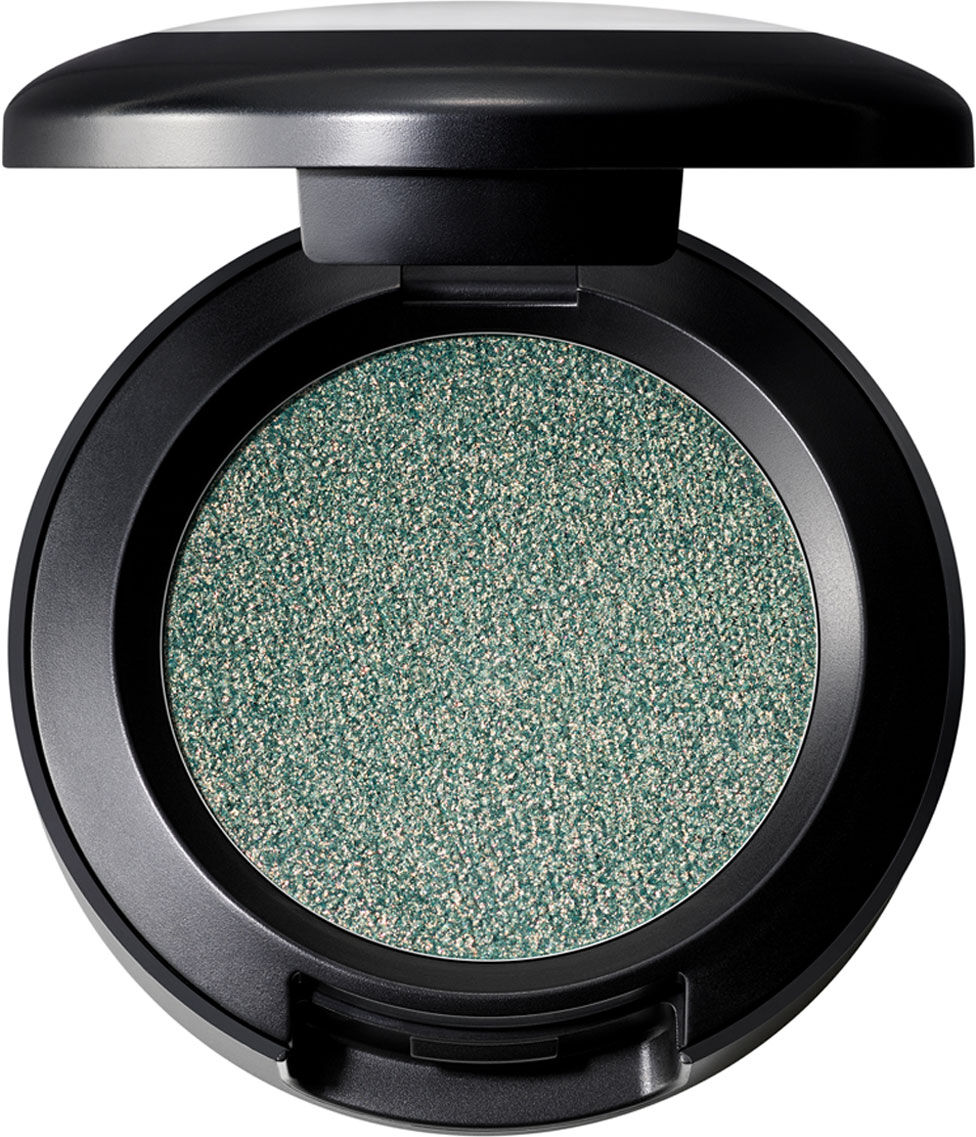
MAC Glitter Single Eyeshadow Compact 1 gr TRY ME ONDein neues Must-have für jede Gelegenheit – vom Alltag bis zur Partynacht. Der Glitter Single Eyeshadow Pro Pan von MAC vereint Eleganz und Energie in einer einzigartigen Formel, die bis zu 12 Stunden hält, ohne zu verblassen, zu bröckeln oder sich in der Lidfalte abzusetzen. Seine ultrafeine, seidige Textur lässt sich mühelos auftragen und verschmilzt sanft mit der Haut für ein makelloses, lichtreflektierendes Finish. Die transparenten, perlmuttartigen Farbtöne enthalten prismatische Pigmente, die das Licht einfangen und in schimmernde Reflexe verwandeln – für einen intensiven Glow, der mit jeder Bewegung mit dir tanzt. Ob als zarter Schimmer für den Alltag oder als funkelndes Statement für die Nacht: dieser Lidschatten sorgt immer für einen Look, der Aufmerksamkeit erregt. Trage ihn solo auf die Lider auf, betone die inneren Augenwinkel oder verwandle jeden anderen Lidschatten in ein glitzerndes Highlight. Die falten- und verblassungsresistente Formel ist augenärztlich getestet und auch für Kontaktlinsenträger sicher – für maximalen Komfort und strahlende Augenblicke. Das Ergebnis: Ein leuchtendes, multidimensionales Finish, das so makellos bleibt wie dein Auftritt – vom ersten Kaffee bis zum letzten Tanz.15,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Warum unterstützen alle, die Fast Fashion kaufen und Fridays for Future etc. unterstützen?
Nicht alle, die Fast Fashion kaufen, unterstützen automatisch Fridays for Future oder umgekehrt. Es gibt Menschen, die sich für Nachhaltigkeit und Umweltschutz engagieren, aber dennoch gelegentlich Fast Fashion kaufen. Es gibt jedoch auch Menschen, die sich bewusst gegen Fast Fashion entscheiden und Fridays for Future unterstützen, um auf die negativen Auswirkungen der Modeindustrie aufmerksam zu machen. Die Gründe für individuelle Entscheidungen können vielfältig sein und hängen von persönlichen Werten, Prioritäten und Umständen ab. **
-
Wie kann man den Server für Single Sign-On (SSO) wechseln?
Um den Server für Single Sign-On (SSO) zu wechseln, müssen Sie zunächst den neuen SSO-Server einrichten und konfigurieren. Anschließend müssen Sie die SSO-Einstellungen in den betroffenen Anwendungen oder Systemen aktualisieren, um den neuen Server zu verwenden. Es kann auch erforderlich sein, Benutzerkonten oder Berechtigungen auf den neuen Server zu migrieren, um einen reibungslosen Übergang zu gewährleisten. **
-
Wie kann ich das Single Sign-On (SSO) flüssiger laufen lassen?
Um das Single Sign-On (SSO) flüssiger laufen zu lassen, kannst du folgende Maßnahmen ergreifen: 1. Optimiere die Netzwerk- und Serverinfrastruktur, um eine schnelle und zuverlässige Verbindung zwischen den verschiedenen SSO-Komponenten sicherzustellen. 2. Implementiere Caching-Mechanismen, um häufig verwendete SSO-Anfragen zu speichern und so die Antwortzeiten zu verkürzen. 3. Überwache und analysiere regelmäßig die Leistung des SSO-Systems, um Engpässe oder Flaschenhälse zu identifizieren und entsprechende Optimierungen vorzunehmen. **
-
Wie kann man ernsthaft eine Beziehung mit Single-Blondinen kennenlernen?
Um ernsthaft eine Beziehung mit Single-Blondinen kennenzulernen, ist es wichtig, aktiv zu sein und verschiedene Möglichkeiten auszuschöpfen. Das kann bedeuten, sich in sozialen Kreisen zu bewegen, in denen man Single-Blondinen treffen kann, oder Online-Dating-Plattformen zu nutzen, um potenzielle Partnerinnen zu finden. Es ist auch wichtig, offen und ehrlich zu sein, um eine authentische Verbindung aufzubauen. **
Ähnliche Suchbegriffe für Virtual Try-On for Fashion Items
-
Red Hat Enterprise Linux Server, Security Select Add-On, Single (Physical or Virtual Nodes)Red Hat Enterprise Linux Server, Security Select Add-On – erweiterte Sicherheitsabdeckung für RHEL Server-Umgebungen Eine professionelle Red Hat Add-On-Subskription für Unternehmen, die zusätzliche Sicherheitsanforderungen, Audit-Vorgaben und CVE-bezogene Prozesse in Red Hat Enterprise Linux Server-Umgebungen strukturierter abdecken möchten. Red Hat Enterprise Linux Server, Security Select Add-On, Single (Physical or Virtual Nodes) ist eine professionelle Red Hat Add-On-Subskription für Unternehmen, die ihre Red Hat Enterprise Linux Server-Umgebungen um eine zusätzliche sicherheitsorientierte Abdeckung erweitern möchten. Die Lösung richtet sich an Organisationen, die neben regulären Sicherheitsprozessen zusätzliche Anforderungen rund um Schwachstellenmanagement, Compliance, Audits und CVE-bezogene Nachweise berücksichtigen müssen. Sie eignet sich besonders für IT-Umgebungen, in denen Sicherheitsbewertungen, regulatorische Vorgaben oder interne Richtlinien eine besonders genaue Betrachtung von Sicherheitsupdates und Schwachstellen erfordern. Wenn Sie diese Lösung über unsere Plattform kaufen , erhalten Sie eine offizielle Red Hat Add-On-Subskription beziehungsweise einen passenden Red Hat Subskriptionsumfang für den vorgesehenen Einsatzbereich. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Red Hat Lösungen für Linux, Security, OpenShift, Automatisierung oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Die Lösung eignet sich für IT-Abteilungen, Security-Teams, Compliance-Verantwortliche, Systemadministratoren und Organisationen, die Red Hat Enterprise Linux Server in sicherheitskritischen oder stark regulierten Umgebungen betreiben. In vielen Unternehmen reicht es nicht aus, Betriebssysteme nur allgemein aktuell zu halten. Zusätzlich müssen Sicherheitslücken bewertet, Maßnahmen dokumentiert, Audit-Anforderungen erfüllt und interne Vorgaben nachvollziehbar umgesetzt werden. Das Security Select Add-On unterstützt dabei, solche Anforderungen strukturierter in vorhandene Betriebs- und Sicherheitsprozesse einzubinden. Zusätzliche Sicherheitsabdeckung für RHEL Server Das Red Hat Enterprise Linux Server Security Select Add-On erweitert den sicherheitsorientierten Rahmen für entsprechend berechtigte Red Hat Enterprise Linux Server-Umgebungen. Unternehmen erhalten damit eine zusätzliche Grundlage, um bestimmte Schwachstellen- und Sicherheitsanforderungen gezielter zu berücksichtigen und in bestehende Patch-, Compliance- und Risikomanagementprozesse einzubinden. Gerade in regulierten Branchen, auditpflichtigen Organisationen oder sicherheitsbewussten IT-Umgebungen ist eine klare Vorgehensweise beim Umgang mit CVEs wichtig. Das Add-On unterstützt Unternehmen dabei, Sicherheitsanforderungen transparenter zu bewerten, interne Nachweise besser vorzubereiten und den weiteren Betrieb von RHEL Server-Umgebungen strukturierter zu planen. Für Compliance, Audits und CVE-bezogene Anforderungen Red Hat Enterprise Linux Server, Security Select Add-On passt zu Unternehmen, die zusätzliche Sicherheitsanforderungen nicht ad hoc, sondern im Rahmen einer klaren Red Hat Subskriptionsgrundlage abbilden möchten. Die Lösung unterstützt typische Szenarien rund um Schwachstellenmanagement, Compliance-nahe IT-Prozesse, Sicherheitsbewertungen, interne Kontrollen, Audit-Vorbereitung und die strukturierte Dokumentation sicherheitsrelevanter Maßnahmen. Der konkrete Einsatz sollte anhand der vorhandenen Red Hat Enterprise Linux Server-Umgebung, der bestehenden Subskriptionsbasis, der eingesetzten Lifecycle-Add-Ons, der Sicherheitsanforderungen und der jeweiligen Red Hat Bedingungen bewertet werden. Besonders bei produktiven und regulierten Serverumgebungen ist es sinnvoll, Patch-Strategie, CVE-Bewertung, Supportbedarf, Compliance-Vorgaben und langfristige Plattformplanung gemeinsam zu betrachten. So lässt sich das Add-On sauber in IT-, Sicherheits-, Einkaufs- und Budgetprozesse einordnen. Geeignet für sicherheitskritische Enterprise-Linux-Umgebungen In professionellen Unternehmensarchitekturen sind Linux-Server häufig ein zentraler Bestandteil geschäftskritischer Anwendungen, Plattformdienste und Infrastrukturprozesse. Das Red Hat Enterprise Linux Server Security Select Add-On bietet eine strukturierte Grundlage, um zusätzliche Sicherheitsanforderungen besser mit vorhandenen Betriebs-, Compliance- und Supportprozessen zu verbinden. Die Lösung eignet sich besonders für Organisationen, die Red Hat Enterprise Linux Server in sensiblen, regulierten oder auditnahen Bereichen einsetzen. Anforderungen rund um Schwachstellenmanagement, Patch-Planung, Nachweispflichten, Risikobewertung und langfristige Sicherheitsstrategie lassen sich dadurch gezielter in bestehende Unternehmensprozesse integrieren. Subskriptionsumfang: Single Physical or Virtual Node Der Umfang Single (Physical or Virtual Nodes) beschreibt d...127,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Red Hat Enterprise Linux for Virtual Datacenters, Security Select 10 Pack, Add-OnRed Hat Enterprise Linux for Virtual Datacenters, Security Select 10 Pack, Add-On – zusätzliche Sicherheitsabdeckung für virtualisierte RHEL-Umgebungen Eine professionelle Red Hat Add-On-Subskription für Unternehmen, die virtualisierte Red Hat Enterprise Linux Umgebungen mit zusätzlicher Security-Select-Abdeckung betreiben möchten. Red Hat Enterprise Linux for Virtual Datacenters, Security Select 10 Pack, Add-On ist eine professionelle Red Hat Add-On-Subskriptionslösung für Unternehmen, die Red Hat Enterprise Linux in virtualisierten Datacenter-Umgebungen betreiben und zusätzliche sicherheitsbezogene Anforderungen strukturierter abdecken möchten. Die Lösung richtet sich an Organisationen, die viele virtuelle RHEL-Systeme in einer zentral geplanten Infrastruktur einsetzen und gleichzeitig Anforderungen rund um Schwachstellenmanagement, Compliance, Audits und sicherheitsrelevante Nachweise berücksichtigen müssen. Der Security-Select-Anteil unterstützt dabei, ausgewählte CVE-bezogene Anforderungen und zusätzliche Sicherheitsprozesse gezielter in vorhandene Betriebsabläufe einzubinden. Wenn Sie diese Lösung über unsere Plattform kaufen , erhalten Sie eine offizielle Red Hat Add-On-Subskription beziehungsweise einen passenden Red Hat Subskriptionsumfang für den vorgesehenen Einsatzbereich. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Red Hat Lösungen für Linux, Virtualisierung, Security, OpenShift, Automatisierung oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Die Lösung eignet sich für IT-Abteilungen, Plattformteams, Security-Verantwortliche, Compliance-Teams, Systemadministratoren und Organisationen, die Red Hat Enterprise Linux in dichten virtuellen Umgebungen professionell betreiben möchten. In solchen Infrastrukturen müssen virtuelle Systeme zuverlässig bereitgestellt, aktualisiert, überwacht und in Sicherheitsprozesse eingebunden werden. Red Hat Enterprise Linux for Virtual Datacenters, Security Select 10 Pack, Add-On schafft dafür eine strukturierte Grundlage und unterstützt Unternehmen dabei, Virtualisierung, Betriebssystemverwaltung und zusätzliche Sicherheitsanforderungen besser miteinander zu verbinden. Für virtualisierte Datacenter mit vielen RHEL-Systemen Red Hat Enterprise Linux for Virtual Datacenters ist für Unternehmen interessant, die Red Hat Enterprise Linux in virtualisierten Serverlandschaften einsetzen und dabei einen klaren Subskriptionsrahmen für dichte Virtualisierungsumgebungen benötigen. Die Lösung unterstützt Organisationen dabei, RHEL-Gastsysteme in unterstützten Virtualisierungsumgebungen strukturiert zu betreiben und langfristig in die eigene Plattformstrategie einzuordnen. Gerade bei größeren virtuellen Umgebungen ist ein einheitlicher Betriebsansatz wichtig. Systeme, Updates, Sicherheitsvorgaben, Lifecycle-Anforderungen und interne Administrationsprozesse müssen nachvollziehbar zusammenspielen. Diese Add-On-Subskription ergänzt den sicherheitsorientierten Rahmen und unterstützt Unternehmen dabei, zusätzliche Sicherheitsanforderungen kontrollierter zu berücksichtigen. Security Select 10 Pack für zusätzliche Sicherheitsanforderungen Der Security Select 10 Pack Add-On-Anteil richtet sich an Unternehmen, die über die reguläre Sicherheitsabdeckung hinaus zusätzliche sicherheitsorientierte Anforderungen berücksichtigen möchten. Dies ist besonders relevant in regulierten, auditnahen oder stark risikobewussten IT-Umgebungen, in denen Schwachstellenbewertungen, CVE-bezogene Prozesse, interne Nachweise und Compliance-Vorgaben eine zentrale Rolle spielen. Das Add-On unterstützt Unternehmen dabei, ausgewählte Sicherheitsanforderungen gezielter in vorhandene Patch-, Risiko- und Compliance-Prozesse einzubinden. Der konkrete Einsatz sollte anhand der bestehenden Red Hat Enterprise Linux Umgebung, der vorhandenen Virtualisierungslandschaft, der Sicherheitsvorgaben und der jeweiligen Red Hat Bedingungen bewertet werden. Geeignet für sicherheitsbewusste Virtualisierungsumgebungen In professionellen Unternehmensarchitekturen sind virtualisierte Linux-Server häufig ein zentraler Bestandteil geschäftskritischer Anwendungen, Plattformdienste und Infrastrukturprozesse. Red Hat Enterprise Linux for Virtual Datacenters, Security Select 10 Pack, Add-On bietet eine strukturierte Grundlage, um zusätzliche Sicherheitsanforderungen besser mit vorhandenen RHEL-, Virtualisierungs-, Betriebs- und Compliance-Prozessen zu verbinden. Die Lösung eignet sich besonders für Organisationen, die Red Hat Enterprise Linux in virtuellen Datacenter-Umgebungen einsetzen und gleichzeitig eine präzisere Abdeckung ausgewählter Sicherheitsanforderungen benötigen. Anforderungen rund um Schwachstellenmanagement, Patch-Planung, Systemverwaltung, Nachweispflichten und langfristige Plattformstrategie lassen sich dadurch gezielter in bestehende Unternehmensprozesse integrieren. Add-On...1296,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die Vorteile von Single Sign-On für Unternehmen und Benutzer?
Für Unternehmen ermöglicht Single Sign-On eine verbesserte Sicherheit durch zentrale Authentifizierung und Zugriffskontrolle. Benutzer profitieren von einem vereinfachten Anmeldeprozess und einem nahtlosen Zugriff auf verschiedene Anwendungen ohne ständiges erneutes Einloggen. Zudem reduziert Single Sign-On die Passwortverwaltung und erhöht die Produktivität der Benutzer. **
-
Was sind die Vorteile von Single Sign-On für die digitale Identitätsverwaltung?
Single Sign-On ermöglicht es Benutzern, sich mit nur einem Satz von Anmeldeinformationen bei mehreren Anwendungen anzumelden, was die Benutzerfreundlichkeit verbessert. Es reduziert auch das Risiko von Passwortdiebstahl und vereinfacht das Identitätsmanagement für Unternehmen. Darüber hinaus erhöht es die Sicherheit, da Benutzer weniger Passwörter verwalten müssen und die Wahrscheinlichkeit von Schwachstellen durch unsichere Passwörter verringert wird. **
-
Was sind die Vorteile von Single Sign-On für Benutzer und Unternehmen?
Die Vorteile von Single Sign-On für Benutzer sind eine verbesserte Benutzererfahrung durch weniger Passwörter, erhöhte Sicherheit durch zentrales Identitätsmanagement und Zeitersparnis beim Anmelden. Für Unternehmen bedeutet Single Sign-On eine einfachere Verwaltung von Benutzerkonten, niedrigere Supportkosten und eine erhöhte Sicherheit durch einheitliche Zugriffskontrollen. Insgesamt führt Single Sign-On zu einer effizienteren und sichereren Authentifizierung für Benutzer und Unternehmen. **
-
Single oder Beziehung?
Die Entscheidung zwischen Singlesein oder einer Beziehung hängt von den individuellen Bedürfnissen und Vorlieben ab. Einige Menschen bevorzugen die Freiheit und Unabhängigkeit des Singlelebens, während andere die Nähe und Unterstützung einer Partnerschaft schätzen. Letztendlich sollte man das wählen, was einem persönlich am besten entspricht und glücklich macht. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.